臺灣學術網路管理規範部分修正規定

    中華民國112年12月20日教育部臺教資通字第1122704830A號


    一、教育部(以下簡稱本部)為促進臺灣學術網路(TANet)資源共享及合作交流,增進網路安全,強化資訊倫理,保護合法權益,促進性別平等,使臺灣學術網路管理者及使用者有所依循,特訂定本管理規範。


    二、臺灣學術網路以支援全國各級學校、研究機構及相關單位間之教學與學術研究活動及教育行政應用服務為目的,其管理組織,依序分為下列三個層級:

    (一)臺灣學術網路管理會:設立於本部,成員為本部資訊及科技教育司司長一人、區域網路中心代表十三人、直轄市、縣(市)教育網路中心(以下簡稱縣市教育網路中心)代表二十二人、國家高速網路與計算中心代表一人及中央研究院代表一人,共計三十八人,任一性別比例不得低於三分之一。
    (二)區域網路中心及縣市教育網路中心:由十三所大學分別設立區域網路中心,各直轄市、縣(市)政府設立縣市教育網路中心。
    (三)連線臺灣學術網路之各單位(以下簡稱連線單位)。
    前項第二款及第三款之各網路中心及連線單位得設相關管理會、小組或類似性質之組織。


    三、下列單位得申請連線臺灣學術網路:

    (一)教育行政機關及其附屬機構。
    (二)依法設立之各級學校及學術研究機構。
    (三)本部輔導設置之數位機會中心。
    (四)依高級中等以下教育階段非學校型態實驗教育實施條例規定審議通過之實驗教育機構。
    (五)其他符合臺灣學術網路設置目的,並經臺灣學術管理會審議通過之單位。
    前項連線單位及在其所屬區域之使用者,應遵守相關法令及本管理規範之規定。連線單位應負責管理單位內部網路及共同維護臺灣學術網路。


    七、連線單位應辦理下列網路管理事項:

    (一)訂定網路使用規定,以規範並引導使用者正確使用網路資源。
    (二)訂定內部之網路保護智慧財產權之標準作業程序,並積極保護智慧財產權。
    (三)訂定資通安全防護之標準作業程序,並採取適當之措施以維護網路安全。
    (四)建立網路不當資訊處理機制,以維持網路秩序,並提供兒童及青少年安全之網路環境。
    (五)對網路使用與流量為適當之區隔、管控及記錄,並合理使用網路資源。
    (六)訂定單位所提供各式網路應用服務之相關管理辦法,且對外提供服務之資通系統應採加密機制,並使用公開、國際機構驗證且未遭破解之演算法。另對內提供服務之資通系統如未使用加密傳輸機制,應採實體隔離措施。
    (七)宣導網路使用之相關規定。
    (八)大專校院應將其網路使用規定納入學校相關管理辦法及獎懲規定。
    教育體系電子郵件服務與安全管理指引

    109.03.02 臺教資(四)字第1090008789號

    1. 教育部(以下簡稱本部)為確保各級學校、臺灣學術網路區域網路中心、各直轄市、縣(市)教育網路中心電子郵件服務安全使用,減少不當使用及降低資通安全威脅,特訂定教育體系電子郵件服務與安全管理指引(以下簡稱本指引)。
    2. 本指引適用對象為各級學校、臺灣學術網路區域網路中心、各直轄市、縣(市)教育網路中心(以下簡稱各單位)。
    3. 各單位辦理公務業務或核心業務時,應使用單位配發之電子信箱收發公務所需資訊,不得使用非公務信箱進行公務郵件收發等事宜。
    4. 各單位建立電子郵件服務時,應明確規範電子郵件服務對象(教職員、學生、校友、校外人士、電子郵件服務人員及廠商、資安人員)、申請方式、使用用途範園及使用期限,且不得提供服務對象以外者使用電子郵件服務。

      各單位建立前項電子郵件服務,應訂定電子郵件服務使用相關規範,明確規範使用者之權利、責任及相關安全原則如下:
      1. 初次申請者應驗證使用者身份。
      2. 應強制使用者最低密碼複雜度;強制密碼最短及最長之效期。
      3. 使用者使用電子郵件服務時,不得散布詐欺、排謗、侮辱、狠褻、騷擾、非法軟體交易或其他違法之訊息,導致他人權益受損。
      4. 使用者使用電子郵件服務時應尊重智慧財產權,不得有違法傳送或侵害他人智慧財產權之行為。
      5. 使用者使用電子郵件服務時不可作為商業用途。
      6. 使用者使用電子郵件服務時,應尊重網路隱私權,不得任意窺視其他使用者之個人資料或有其他侵犯隱私權之行為。不得盜用他人或系統資源,或以任何方式影響系統正常運作。
      7. 使用者辦理公務、及重要(或敏感)專案使用之電子郵件信箱(可規劃專用電子郵件信箱),不得轉至外部私人信箱收發公務資訊。
      8. 教職員如轉任或借調至公務機關服務者,不得使用學校電子郵件信箱收發公務機關相關電子郵件。
      9. 使用者如因故無法使用公務信箱讀取訊息,以致影響公務執行,得由直屬單位主管指定代理人提出申請,並經郵件維護負責單位審核必要性後,授權代理人讀取公務信箱相關內容。

        各單位訂定之前項規範,應辦理教育訓練,以利使用者了解並落實遵守相關規範。
    5. 各單位委外辦理電子郵件服務系統建置,應考量受委託者之專業能力與經驗,選任適當之受託者,監督其資通安全維護情形,並注意資通安全管理法施行細則第四條第一項各款事項。

      各單位應提供適當之加密或認證相關機制(或工具) ,作為公務郵件傳送敏感性資訊時採用。

      前項傳送敏感性資訊時,應採用傳輸層安全性協定(Transport Layer Security)傳輸。

    6. 各級學校應將應用於學校校務行政及教學等重要業務之電子郵件服務納入核心資通系統,辦理業務持續運作演練及網站安全弱點檢測,並導入資訊安全管理系統,大專校院應通過第三方驗證。

      各單位視資源能力設置適當之安全防護系統及設備,並應注意資通安全管理法相關規定。

      各單位應備電子郵件過濾機制,視資源能力對電子郵件特徵(來源網域名稱、IP、電子郵件地址,發信量、發信次數等)實施必要檢查,以強化電子郵件服務安全。

    7. 各單位自行開發或委外開發建置電子郵件服務系統,應辦理資通安全責任等級分級作業辦法附表十資通系統防護基準至少「中」以上之控制措施。

      各級學校內部單位如有建置電子郵件服務系統,應向學校網路管理部門提出服務架設申請,以利學校垃圾郵件統一管控。

    8. 各級學校接受政府機關(構)委託辦理其有國家安全機密性或敏感性業務或技術研究者,應使用通過第三方驗證之電子郵件伺服器及信箱,且該信箱不得作為非公務之個人信件收發使用。

      前項之電子郵件伺服器應強化安全性檢測及防護基準如下:
      1. 每半年辦理一次網站安全弱點檢測並完成弱點修補。
      2. 落實資通安全責任等級分級作業辦法附表十資通系統防護基準有關「系統與通訊保護」構面之「高」等級控制措施。
    9. 各單位應定期辦理使用電子郵件服務教育訓練,提醒使用者勿開啟來路不明之電子郵件,並加強如電子郵件相關政策、管理、使用注意事項及新型態威脅等資安宣導。

      各單位應配合本部每年定期辦理防範惡意電子郵件社交工程之演練作業,進行單位人員教育訓練,並勿過濾測試郵件,以加強使用者之安全警覺意識。

      各單位應針對前項演練不合格人員加強資安訓練及宣導。

    10. 各單位應持續監控電子郵件服務效能及通信紀錄,並保存相關軌跡,遇大量異常郵件、異常設定自動轉寄、異常權限變更等異常情形時,應依臺灣學術網路各級學校資通安全通報應變作業程序規定,即時至臺灣學術網路危機處理中心(TACERT)通報資安事件,啟動緊急應變作為(區域網路中心及直轄市、縣(市)教育網路中心適時提供必要協助),分析遭攻擊情況、攻擊管道,採取必要之損害管控及防護措施。
    11. 各單位電子郵件服務提供與使用,本指引未規定者,依資通安全管理法及本部相關資通安全規定辦理。

    臺灣學術網路各連線單位因應第三方機關進行資安調查作業參考指引

    來文日期:108.5.30
    來文字號:臺教資(四)字第1080064202號函
    主旨:檢送「臺灣學術網路各連線單位因應第三方機關進行資安調查作業參考指引」(以下稱本指引),請查照並轉知所屬相關單位。

    說明:

    一、依據108年4月22日「臺灣學術網路管理小組第71次會議」決議辦理。
    二、本指引為使臺灣學術網路所轄各連線單位,協助第三方機關進行單位內非涉及法律規範資安取證作業,使各連線單位協助第三方機關進行資安事件調查時可資遵循。
    三、各連線單位需本部提供資安調查協助時,可依本作業指引申請相關服務。


    下載:「臺灣學術網路各連線單位因應第三方機關進行資安調查作業參考指引」

    臺灣學術網路骨幹網路介接及互連作業要點

    109.1.16臺教資(四)字第1080176151B號令訂定發布
    114.4.15臺教資通字第1142701052A號令修正發布
    電子檔得於教育部法規查詢系統(https://edu.law.moe.gov.tw)下載

    1. 教育部(以下簡稱本部)為建立臺灣學術網路(Taiwan Academic Network) 骨幹網路連接原則,特訂定臺灣學術網路骨幹網路介接及互連作業要點(以下簡稱本要點)。
    2. 本要點用詞,定義如下:
      1. 直轄市、縣(市)教育網路中心(以下簡稱縣市教育網路中心):指臺灣學術網路管理規範第二點第一項第二款之縣市教育網路中心。
      2. 區域網路中心:指臺灣學術網路管理規範第二點第一項第二款之區域網路中心。
      3. 臺灣學術網路骨幹網路(以下簡稱骨幹網路) :指由本部統籌建構、維運、管理之連接各縣市教育網路中心、區域網路中心之網路電路及相關基礎設施等環境。
      4. 介接:指前款骨幹網路與依臺灣學術網路管理規範第三點規定之申請連線單位(以下簡稱連線單位)間網路之連接。
      5. 互連:指第三款骨幹網路與依臺灣學術網路管理規範第四點規定審議通過之網路服務提供者(包括網際網路服務、網路內容及網路交換等業者或組織) (以下簡稱互連業者)間網路之連接。
    3. 連線單位與互連業者得依本要點規定辦理其所屬網路與骨幹網路介接或互連相關事宜。
    4. 連線單位之網路電路介接至骨幹網路之原則如下:
      1. 大專校院之校園網路連接至所在區域之區域網路中心。
      2. 國立高級中等學校或非直轄市主管之私立高級中等學校,其校園網路以連接至所在縣市之縣市教育網路中心或所在區域之區域網路中心。
      3. 直轄市、縣(市)政府主管之高級中等以下學校或數位機會中心,其網路以連接至所在縣市之縣市教育網路中心。
      4. 前三款以外之連線單位,其網路以介接至各區域網路中心為優先;如有其他介接規劃者,應檢附規劃事由、網路架構、維運管理及預定連接點網路管理單位之協調紀錄,報本部同意後,其電路連接得從其介接規劃方式。
    5. 連線單位於新申請或變更申請所屬網路介接至骨幹網路者,應檢具經單位首長核定之「與臺灣學術網路骨幹網路介接計畫書」 (以下簡稱介接計畫書) ,依前點介接原則向區域網路中心或縣市教育網路中心提出申請,並由區域網路中心或縣市教育網路中心審查同意後辦理介接事宜。
    6. 前點介接計畫書應包括下列項目:
      1. 所屬網路及應用系統相關伺服主機之現況與架構說明。
      2. 內部網路使用規範:應參照臺灣學術網路管理規範之相關規定,納入於各該連線單位之網路使用相關規範,並經行政程序核定及公告於學校或機關(構)之對外網站首頁。
      3. 所屬網路之整體使用流量統計:應建置與骨幹網路介接之網路使用流量情形統計資訊網頁(包括以日、週、月為單位之即時及歷史流量)。
      4. 所屬IP 之每日使用流量排序分析:就服務範圍使用之IP 位址,統計分析其對骨幹網路之個別IP 使用流量排名最高前三十名並紀錄,紀錄內容包括流入、流出及總量等之使用流量資訊。紀錄至少應保留一個月。
      5. 建立連線單位處理網路管理、資通安全之聯繫機制:至少建立abuse 及security 等公務電子郵件帳號(abuse 主要作為spam 或攻擊等不當使用之反應帳號;security 用為資通安全通報使用) ,並指派專人管理該帳號及負責相關事宜之訊息處理。
      6. 建立IP 位址管理機制:包括IP 位址分配之主機用途及管理人之相關資料,登記資料如涉及個人資料,應依個人資料保護法及其相關法規規定辦理。
      7. 建立對廣告信或網路攻擊等資安事件之處理機制:包括來自單位內部或外部之異常事件,並提出具體之管理規定及改善措施。
      8. 高級中等以下學校應建立不適合存取網站內容(如色情、賭博、暴力等)之過濾防護機制:說明所建立之過濾防護機制相關軟硬體設施架構。
    7. 連線單位應確保所提之介接計畫書所列事項正常運作,區域網路中心或縣市教育網路中心每年應至少一次,以書面或實地訪查方式,檢核與其介接頻寬達一Gbps 以上連線單位之執行情形。
      連線單位如未依計畫書確實執行,經通知限期改善,屆期仍未改善者,區域網路中心或縣市教育網路中心得限制或暫停連線單位必要範圍之網路連線服務。

      7-1. 連線單位如有停辦、停止營運、改隸或其他不適合繼續介接者,本部、區域網路中心、縣市教育網路中心得終止其介接。連線單位為直轄市、縣(市)政府所屬機關學校者,其終止介接作業程序由各縣市教育網路中心自行訂定,並通知本部更新連線單位資訊。

      其他連線單位之終止介接,其介接之區域網路中心或縣市教育網路中心應於預定終止日三十日前,以書面通知該連線單位終止介接,並通知本部收回配發網段及網域名稱。但該連線單位因已停辦或停止營運而無正式聯繫管道者,不在此限。

    8. 互連業者應檢附「與臺灣學術網路骨幹網路互連申請計畫書」(以下簡稱互連申請計畫書)向本部提出互連申請。

        互連申請計畫書經臺灣學術網路技術小組初審及臺灣學術網路管理會複審通過後,始得連線。

        互連申請計畫書應包括申請單位簡介、網路架構與頻寬、網路管理、互連模式、配合措施及互連效益。
    9. 連線單位或互連業者應自備連接骨幹網路連接點之電路及兩端必要光纖模組或相關設備。

        網路頻寬一百Mbps 以下者以乙太介面FE(Fast Ethernet)介面介接,超過一百Mbps 者使用乙太介面GE(Gigabit Ethernet)介面介接。
    10. 有下列情形之一者,本部得終止互連:

      1. 互連業者有未依互連申請計畫書之內容確實執行情形,經查屬實,並經通知限期改善,屆期仍未改善者。
      2. 本部或互連業者認已無互連之需求時,應以書面通知他方並獲他方書面同意。

    終止互連之審核作業程序,經臺灣學術網路管理會決議通過後,由本部以書面通知該互連業者辦理終止連線作業,並應於通知送達至少十五日後,始終止連線作業。但該互連業者因業務營運終止者,不在此限。

    資通安全專業證照清單及認可審查作業流程

    來文日期:108.6.4
    來文文號:教育部臺教資(四)字第1080082442號

    主旨:函轉行政院秘書長函有關資通安全專業證照清單及認可審查作業流程事宜。

    說明:

    一、請各機關依旨揭證照清單辦理資通安全責任等級分級辦法附表規定之機關人員取得資通安全專業證照事宜,本證照清單定期更新於本院國家資通安全會報網站。
    二、各機關如有新增資通安全專業證照建議,請依旨揭作業流程辦理。

    附件一、資通安全專業證照認可審查作業流程         (下載)

    附件二、資通安全專業證照清單  (108年6月3日版)  (下載)

    臺灣學術網路 (TANet) 分散式阻斷服務 (DDoS) 通報應變作業指引

    主旨:檢送「臺灣學術網路 (TANet) 分散式阻斷服務 (DDoS) 通報應變作業指引」,請查照辦理。

    說明:

    一、依據教育部「臺灣學術網路管理小組第71次會議」會議紀錄辦理。
    二、為提升臺灣學術網路(TANet)轄下各連線學校資安防護能量,降低學術網路之使用者受到分散式阻斷服務攻擊(Distributed Denial of Service, DDoS)之影響。教育部於105年建置DDoS防護系統,供連線單位申請使用,並研擬本作業指引以資參考遵循。

    下載:「臺灣學術網路 (TANet) 分散式阻斷服務 (DDoS) 通報應變作業指引」

    臺灣學術網路 (TANet) 分散式阻斷服務 (DDoS) 通報應變作業指引

    臺灣學術網路 (TANet)

    分散式阻斷服務 (DDoS) 通報應變作業指引

    一、目的

    為有效提升臺灣學術網路 (TANet) 資安防護能量,降低學術網路之使用者受到分散式阻斷服務攻擊 (Distributed Denial of service, DDoS) 之影響,教育部規劃「臺灣學術網路分散式阻斷服務通報應變作業指引」(以下稱本指引),以緩解DDoS攻擊對各單位之影響,提升臺灣學術網路之可用性與服務之品質。


    二、適用對象

    臺灣學術網路轄下各連線單位 (以下稱連線單位)。


    三、適用範圍與限制

    (一)適用範圍

    當發生DDoS時,連線單位可參考本指引,進行資安事件通報,並申請DDoS攻擊流量清洗服務或相關技術支援,以為攻擊事件之應變。

    (二)適用限制

    本指引所提的流量清洗服務,僅限於經過臺灣學術網路各區域網路中心的DDoS 攻擊流量;在DDoS攻擊流量清洗服務啟動後,除過濾異常網路流量外,可能會影響部分網路之連線。


    四、DDoS事件通報與應變作業程序

    (一)連線單位準備措施

    1.網域名稱系統 (Domain Name System, DNS) 服務與管理集中化

    為避免TANet學術網路受DDoS攻擊而導致損害,連線單位應將單位內的DNS服務向上集中管理,並將單位內的DNS服務指向TANet DNS,以保障TANet使用者之權益。

    2.網路拓樸圖清查與更新

    為確保DDoS清洗服務達預期效果,連線單位應事先清查單位內線路並更新單位內網路拓樸圖,以為DDoS清洗服務之策略研判依據。網路拓樸圖應包含以下資訊,並事先提供本部及DDoS清洗服務單位備查:

    (1)欲保護核心系統伺服器之IP位址;
    (2)核心系統伺服器所提供的網路服務類別(如80/TCP、53/UDP等);
    (3)連線單位對外所有線路,包含臺灣學術網路及商用網路服務供應商。

    (二)分級措施

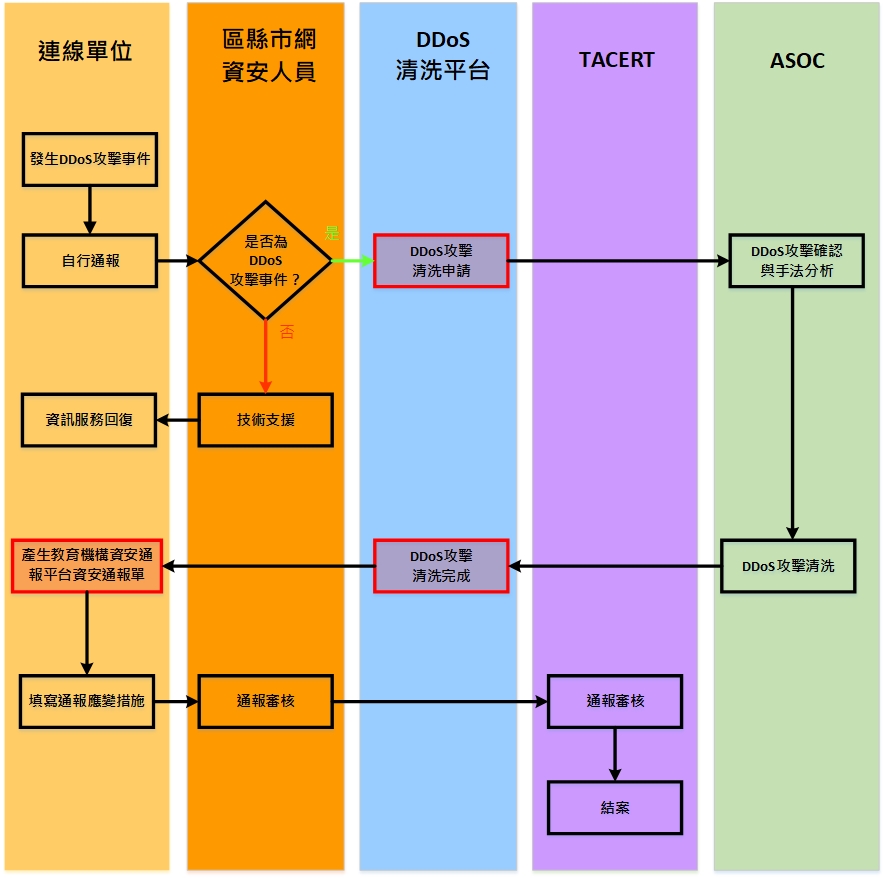
    當連線單位遭受DDoS攻擊事件時,應依「教育體系DDoS攻擊清洗申請流程」(如附圖)進行相關作業;以下說明不同單位的分級措施。

    1.連線單位

    (1)連線單位受到疑似DDoS攻擊時,應確認該攻擊事件是否影響單位內重要設施之運作,並通報上級連線單位(區、縣(市)網路中心)評估是否有DDoS攻擊流量清洗服務之必要性;倘若評估結果為必要,並由上級連線單位至「臺灣學術網路危機處理中心(TACERT)」提出申請。

    (2)連線單位於DDoS清洗服務結束後,可參考《教育機構資安通報應變手冊》以及《國家資通安全通報應變作業綱要》,判定DDoS攻擊事件之事件等級,並依據資安事件等級,於時限內至TACERT的「教育機構資安通報平台」填寫 《資安通報單》,以完成通報應變作業。「教育機構資安通報平台」

    2.區、縣(市)網路中心

    (1)當區、縣(市)網路中心或轄下連線單位有必要申請DDoS清洗服務時,應由區、縣(市)網路中心至TACERT之「資安通報報表系統」項下的「DDoS通報」提出申請。「資安通報報表系統」

    (2)當區、縣(市)網路中心本身受攻擊而申請DDoS攻擊清洗服務結束後,亦應比照連線單位作為,判定DDoS攻擊事件之事件等級, 並依據各資安事件等級之指引,於時限內至教育機構資安通報平台完成通報應變作業。

    (3)區、縣(市)網路中心協助連線單位申請DDoS攻擊流量清洗服務應於服務結束後,由區、縣(市)網路人員登入TACERT之「教育機構資安通報平台」就連線單位所填寫的《資安通報單》內部進行審核,確認資安通報單內容的完整性,以及事件等級判斷的正確性。

    (4)區、縣(市)網路中心的資安人員應掌握DDoS攻擊事件狀況,並提供必要之技術支援,協助連線單位進行事件之應變處理。

    3.學術資訊安全維運中心(Academic Security Operation Center, A-SOC)

    (1)南區與北區的學術資訊安全維運中心(A-SOC)在偵測到大規模DDoS攻擊時,應分析DDoS攻擊流量以及攻擊手法,並發出資安警訊通知連線單位。

    (2)南區與北區的A-SOC應依其服務範圍,於接獲TACERT「DDoS通報」申請或在教育部緊急通知時,提供DDoS攻擊流量清洗服務,並掌握重大DDoS攻擊事件細節,如攻擊事件之樣態、時間、來源與目標、攻擊軌跡以及緩解記錄等。必要時,A-SOC可聯繫其他電信業者進行協同作業。
     

    教育體系DDoS攻擊清洗申請流程                                                                                             2017.05.09


    DMC Firewall is developed by Dean Marshall Consultancy Ltd